Posts Tagged: DNS-Sicherheit

Himalaya OpenClaw

Himalaya-Funktion in OpenClaw: Wie stellt die „Nutzbarkeit“ von AI die Standards von TLS und DMARC infrage?

In der Welt der Cybersicherheit sind die gefährlichsten Bedrohungen nicht mehr ausschließlich Exploits, sondern Fehler im Vertrauensmodell. Die Funktion Himalaya, eingeführt in das OpenClaw-Framework, ist eines der ersten realen Beispiele für diesen Wandel. Was in der Dokumentation als Verbesserung der E-Mail-Verarbeitung erscheint, definiert in der Praxis einen neuen Risikovektor: die Nutzung „legitimer“ AI-Funktionen für Operationen […]
MPIC

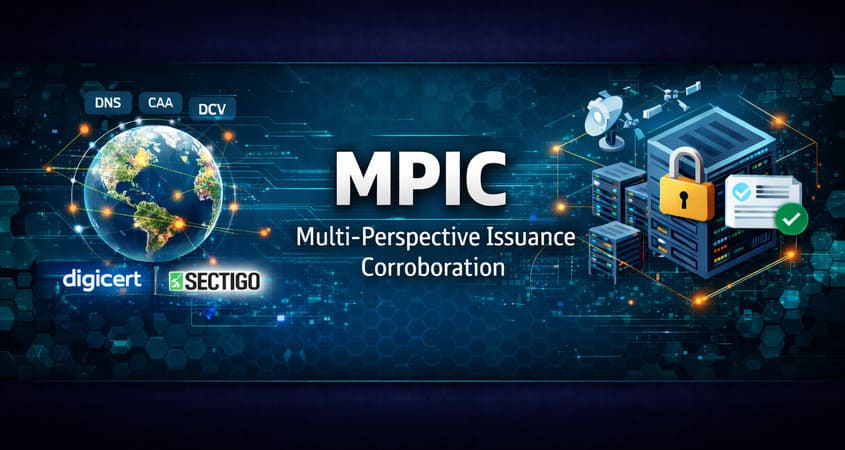
Was ist MPIC? Multi-Perspective Issuance Corroboration als neuer Standard für die Domainvalidierung bei SSL/TLS-Zertifikaten

Mit der zunehmenden Größe und Komplexität von Angriffen auf die Internetinfrastruktur erfüllen klassische Modelle der Domainvalidierung nicht mehr die Anforderungen moderner öffentlicher PKI. Als Reaktion auf reale Bedrohungen wie selektives DNS Spoofing und regionales BGP Hijacking haben globale Zertifizierungsstellen, darunter DigiCert und Sectigo, im Jahr 2025 den verpflichtenden Mechanismus Multi-Perspective Issuance Corroboration (MPIC) eingeführt.