Posts Tagged: E-Mail Sicherheit

Himalaya OpenClaw

Himalaya-Funktion in OpenClaw: Wie stellt die „Nutzbarkeit“ von AI die Standards von TLS und DMARC infrage?

In der Welt der Cybersicherheit sind die gefährlichsten Bedrohungen nicht mehr ausschließlich Exploits, sondern Fehler im Vertrauensmodell. Die Funktion Himalaya, eingeführt in das OpenClaw-Framework, ist eines der ersten realen Beispiele für diesen Wandel. Was in der Dokumentation als Verbesserung der E-Mail-Verarbeitung erscheint, definiert in der Praxis einen neuen Risikovektor: die Nutzung „legitimer“ AI-Funktionen für Operationen […]
Safer Internet Day 2026

Safer Internet Day 2026 – Von Nutzerbewusstsein zur Architektur des digitalen Vertrauens

Am 10. Februar 2026 begehen wir den Safer Internet Day (Safer Internet Day), eine Initiative, die seit Jahren daran erinnert, dass Sicherheit im Internet keine einmalige Maßnahme ist, sondern ein fortlaufender Prozess, der Technologie, Verfahren und menschliche Entscheidungen umfasst. Im Jahr 2026 gewinnt diese Botschaft besondere Bedeutung. Das Internet ist heute eine kritische Infrastruktur für […]

S/MIME PQC

Neue S/MIME-Zertifikatsstandards: ACME-Automatisierung und Vorbereitung auf das Zeitalter der Post-Quanten-Kryptografie

Über viele Jahre hinweg blieben S/MIME-E-Mail-Zertifikate im Schatten von TLS-Zertifikaten. Obwohl sie eine zentrale Rolle bei der Gewährleistung der Vertraulichkeit und Integrität elektronischer Kommunikation spielten, verlief ihre Entwicklung vergleichsweise langsam, und Validierungsprozesse wurden häufig als archaisch, manuell und schwer skalierbar wahrgenommen. Im Jahr 2025 begann sich dieser Zustand jedoch deutlich zu verändern.

VMC

Verified Mark Certificate (VMC) – Die visuelle Vertrauensebene in modernen E-Mail-Sicherheitsarchitekturen

Aus technischer Sicht gehört E-Mail heute zu den am besten abgesicherten Protokollen der Anwendungsschicht. TLS-Transportverschlüsselung ist Standard, DKIM-Signaturen sind weit verbreitet, und DMARC ermöglicht die tatsächliche Durchsetzung einer Domain-Identitätsrichtlinie. Trotzdem bleiben die Incident-Statistiken unerbittlich – ausgerechnet E-Mail ist weiterhin für die größte Zahl erfolgreicher Phishing-Angriffe und sicherheitsrelevanter Vorfälle verantwortlich, die aus menschlichen Fehlern resultieren.

S/MIME E-mail

E-Mail-Sicherheit für Unternehmen: S/MIME, DKIM, DMARC und die Folgen fehlender Schutzmechanismen in der Praxis

E-Mail ist seit Jahren gleichzeitig der älteste und am stärksten gefährdete Kommunikationskanal im geschäftlichen Umfeld. Das SMTP-Protokoll entstand in einer Zeit, in der das Internet von Vertrauen zwischen Absender und Empfänger ausging. Die heutige Realität ist anders. Cyberkriminelle nutzen Nachrichten für Kontoübernahmen, Zahlungsbetrug, Datendiebstahl und Manipulation von Mitarbeitern. Laut vielen Analysen beginnen über 90 Prozent […]

VMC

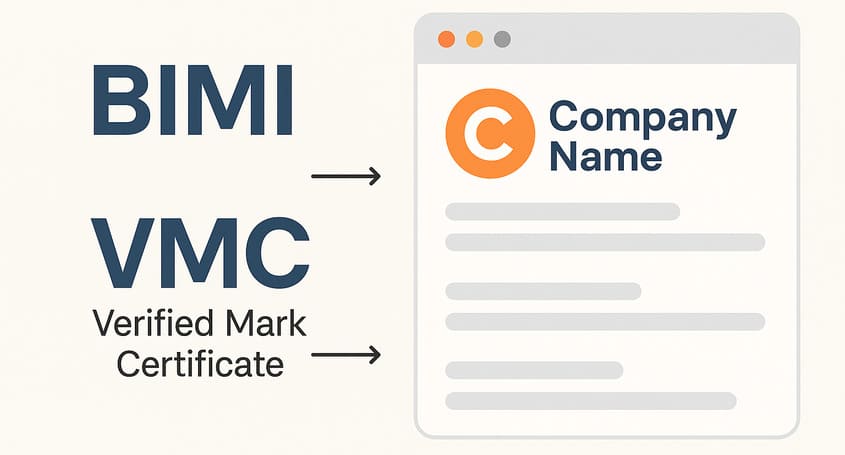
Was ist ein VMC-Zertifikat?

E-Mail ist nach wie vor einer der wichtigsten Kommunikationskanäle im Geschäftsalltag – und gleichzeitig ein beliebter Angriffsvektor für Phishing. Täglich erhalten Nutzer hunderte Nachrichten, deren Echtheit oft schwer erkennbar ist. Die Lösung bietet das Verified Mark Certificate (VMC) – ein neuer Standard für Sicherheit und Markenvertrauen im E-Mail-Verkehr, der es ermöglicht, das verifizierte Unternehmenslogo direkt […]