

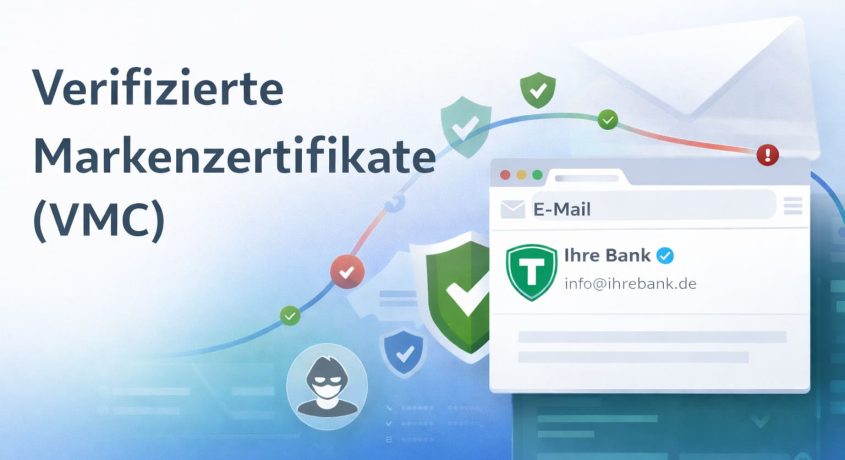
Aus technischer Sicht gehört E-Mail heute zu den am besten abgesicherten Protokollen der Anwendungsschicht. TLS-Transportverschlüsselung ist Standard, DKIM-Signaturen sind weit verbreitet, und DMARC ermöglicht die tatsächliche Durchsetzung einer Domain-Identitätsrichtlinie. Trotzdem bleiben die Incident-Statistiken unerbittlich – ausgerechnet E-Mail ist weiterhin für die größte Zahl erfolgreicher Phishing-Angriffe und sicherheitsrelevanter Vorfälle verantwortlich, die aus menschlichen Fehlern resultieren.
Das Problem liegt nicht in der Kryptografie. Es liegt im Entscheidungsmoment, der nach wie vor beim Menschen liegt. Endnutzer interpretieren weder SPF-Ergebnisse noch DKIM-Alignment. Sie analysieren keine DNS-Records. Was sie jedoch sehen, sind der Anzeigename des Absenders, der Betreff und visuelle Signale, die sie – bewusst oder unbewusst – als Hinweise auf Authentizität deuten. Genau in dieser Lücke zwischen korrekter technischer Validierung und Nutzerwahrnehmung ist das Verified Mark Certificate entstanden. VMC versucht nicht, E-Mail auf Protokollebene zu „reparieren“. Seine Aufgabe ist es, eine komplexe kryptografische Entscheidung in ein eindeutiges visuelles Signal zu übersetzen, das Nutzer ohne technisches Vorwissen verstehen können.
Inhaltsverzeichnis
Was ist VMC wirklich? Und was ist es nicht?
Verified Mark Certificate wird häufig mit einer BIMI-Erweiterung verwechselt oder als Branding-Element betrachtet. Eine solche Vereinfachung führt zu falschen Designentscheidungen. VMC ist kein Marketinginstrument und keine Alternative zu DMARC. Es ist ein Zertifikat für die Markenidentität, eingebettet in das PKI-Ökosystem. Aus technischer Sicht ist VMC ein X.509-Zertifikat, das von einer vertrauenswürdigen Zertifizierungsstelle ausgestellt wird. Seine Besonderheit besteht jedoch darin, dass es nicht nur die Kontrolle über eine Domain bestätigt. Es bestätigt auch das Recht, ein konkretes Markenzeichen im Kontext der E-Mail-Kommunikation zu verwenden.
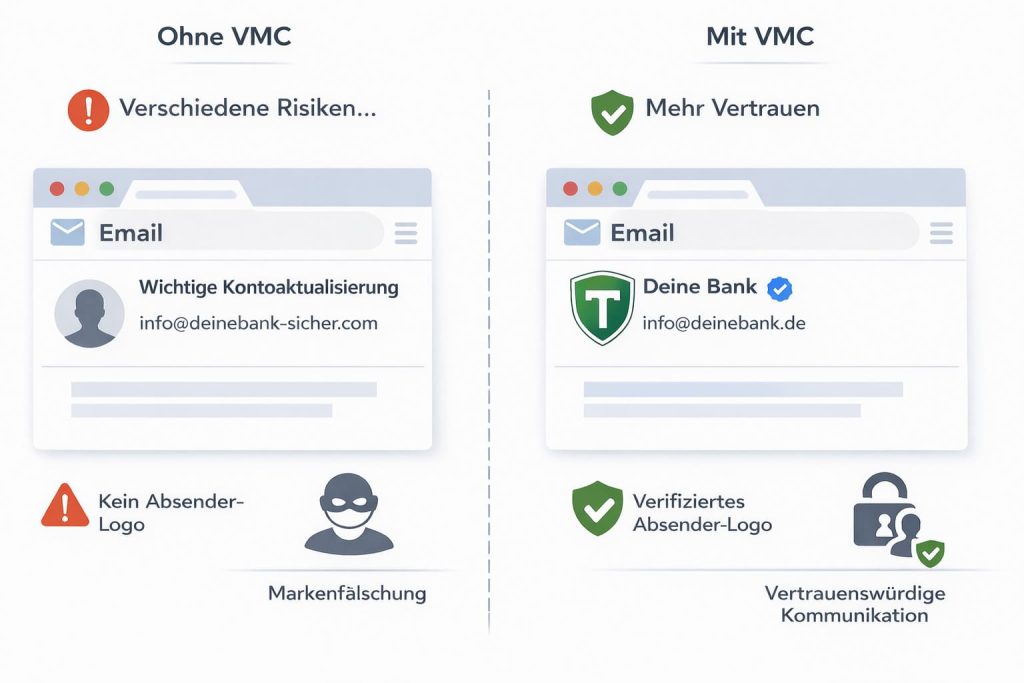 Quelle: Eigene Ausarbeitung.
In der Praxis bedeutet das die Zusammenführung von drei Bereichen, die bislang unabhängig voneinander existierten:
- technische Infrastruktur (DNS, E-Mail, PKI),
- Kryptografie und Vertrauenskette,
- Recht des geistigen Eigentums.
Diese Verbindung sorgt dafür, dass das im Posteingang angezeigte Logo keine Eigenerklärung des Absenders ist, sondern ein verifizierter Identitätsattribut, für den die Zertifizierungsstelle die Verantwortung übernimmt.
BIMI und VMC: eine ausführende Beziehung, keine konkurrierende.
BIMI (Brand Indicators for Message Identification) ist eine Veröffentlichungsschicht. Sie definiert, wo und wie ein Mail-Client Informationen zur Marke finden kann, die mit der sendenden Domain verknüpft ist. BIMI führt jedoch für sich genommen keinen Vertrauensmechanismus ein. Ohne VMC bleibt es lediglich ein Hinweis, kein Identitätsnachweis. Mailanbieter haben dieses Risiko sehr schnell erkannt. Das Anzeigen eines Logos ohne starke rechtliche und kryptografische Validierung könnte Phishing direkt verstärken statt es zu begrenzen. Deshalb wurde die vollständige BIMI-Unterstützung in der Praxis an die Anforderung gekoppelt, ein VMC zu besitzen.
In diesem Modell steht BIMI für die Mechanik, VMC für die Glaubwürdigkeit. Ohne das jeweils andere ergibt sich kein operativer Sinn.
Aus Sicht der Nutzer wirkt die Anzeige eines Logos neben einer Nachricht wie eine Entscheidung der Oberfläche. Tatsächlich ist sie das Endergebnis eines mehrstufigen Validierungsprozesses, den der Mail-Client durchführt, bevor er irgendein visuelles Element zulässt. Nach dem Empfang interessiert sich der Client noch nicht für Branding. Zunächst muss er feststellen, ob die Absenderdomain die Mindestanforderungen an Integrität und Identitätskonsistenz erfüllt. Erst danach ist der Übergang zur BIMI- und VMC-Schicht möglich.
Die technische Sequenz sieht wie folgt aus:
- zunächst wird die Autorisierung der Versandquelle über SPF geprüft,
- anschließend werden DKIM-Signatur und Inhaltsintegrität verifiziert,
- danach wird die DMARC-Policy durchgesetzt, einschließlich Domain-Alignment,
- erst dann erfolgt die DNS-Abfrage nach dem BIMI-Record,
- zum Schluss werden das VMC-Zertifikat und das damit verknüpfte Logo validiert.
Diese Reihenfolge ist entscheidend. Der Mail-Client ruft weder Logo noch Zertifikat ab, wenn die Domain die DMARC-Validierung nicht mit einer Policy von mindestens quarantine besteht. Das bedeutet, dass VMC die Domain-Reputation nicht „verbessert“. Es erbt sie. Das Logo ist kein Reparaturwerkzeug, sondern eine Belohnung für infrastrukturelle Reife.
Warum ist die DMARC-Policy reject eine notwendige Voraussetzung?
Die Anforderung einer restriktiven DMARC-Policy wird manchmal als überzogen wahrgenommen. In der Praxis fungiert sie als Qualitätsfilter. Eine Organisation, die nicht in der Lage ist, auf p=reject umzustellen, hat keine vollständige Kontrolle über ihr Versandökosystem. In einem solchen Umfeld könnte das Anzeigen eines Logos zu einer Eskalation des Risikos führen, statt es zu reduzieren. Der Wechsel zu reject erzwingt die Inventarisierung aller Versandquellen, die Konsolidierung von DKIM sowie die Eliminierung historischer Konfigurationskompromisse. Erst nach dieser Arbeit ist es sinnvoll, eine visuelle Vertrauensebene hinzuzufügen. Aus Sicht der Mailanbieter ist das logisch: Das Logo wird zu einem Signal operativer Reife und nicht zu einem bloßen Element der visuellen Identifikation.
Einer der am meisten unterschätzten Aspekte von VMC ist der Umgang mit dem Logo. Im BIMI-Kontext ist es keine beliebige Marketinggrafik. Es ist ein Sicherheitsartefakt, das ähnlich wie ein Zertifikat validiert wird. Die Anforderung des Formats SVG Tiny PS ergibt sich nicht aus Ästhetik. Es ist eine bewusste Designentscheidung, deren Ziel es ist, die Angriffsfläche zu reduzieren. Dieses Profil schließt die Möglichkeit aus, Skripte, interaktive Events und nicht standardisierte Elemente einzubetten, die für Angriffe auf Parser von Mail-Clients missbraucht werden könnten. Das Logo wird in diesem Modell zu einem Bestandteil der Vertrauenskette. Es muss deterministisch, eindeutig und sicher zu rendern sein. Das ist der fundamentale Unterschied zur klassischen Branding-Perspektive.
Der Prozess zur Erlangung eines VMC als Infrastrukturprojekt.
Die Erlangung eines VMC ist keine reine Kauftransaktion. Es ist ein Projekt, das Sicherheits-, E-Mail-, Rechts- und Branding-Teams einbindet. Der Versuch, es als einfachen Domain-Zusatz zu behandeln, endet nahezu immer mit Verzögerungen oder Misserfolgen. Der Prozess beginnt mit der Stabilisierung der E-Mail-Infrastruktur. Dazu gehören die Identifikation aller versendenden Systeme, die Vereinheitlichung der DKIM-Signaturen sowie die schrittweise Verschärfung der DMARC-Policy. Diese Phase ist häufig die zeitintensivste, weil sie nicht dokumentierte Integrationen und historische Ausnahmen offenlegt. Parallel wird die formale Dokumentation vorbereitet. Die Zertifizierungsstelle prüft die Markenregistereintragung, die Eigentümerdaten und die Beziehung zwischen Marke und Domain. Das ist ein Prozess ähnlich der EV-Validierung, erweitert um Aspekte des Rechts des geistigen Eigentums.
Erst nach Abschluss dieser Schritte ist die Ausstellung des Zertifikats und die Veröffentlichung des BIMI-Records möglich.
Wer stellt VMC aus und warum ist das wichtig?
VMC ist kein Standard-PKI-Produkt. Es wird ausschließlich von ausgewählten Zertifizierungsstellen ausgestellt, darunter:
- DigiCert
- Entrust
- Sectigo
Entscheidend ist nicht nur die technische Korrektheit des Zertifikats, sondern auch die Reputation der CA aus Sicht der Mailbox-Provider. Die Akzeptanz von VMC ist direkt an das Vertrauen in den Aussteller gekoppelt, was dieses Ökosystem von klassischen DV-Zertifikaten unterscheidet.
VMC als Mechanismus zur Reduktion von Brand-Impersonation-Phishing.
Aus Sicht von Security-Teams liegt der größte Wert von VMC nicht im reinen Anzeigen des Logos, sondern in der Veränderung der Dynamik von Phishing-Angriffen. Klassisches Phishing durch Markenimitation nutzt aus, dass Nutzer keinen einfachen Weg haben, echte Kommunikation von gefälschter zu unterscheiden. Absenderadressen wirken ähnlich, Inhalte erscheinen plausibel, und das Fehlen eindeutiger visueller Signale spielt dem Angreifer in die Hände. Die Zahlen zum Phishing durch Markenimitation sind wie folgt:
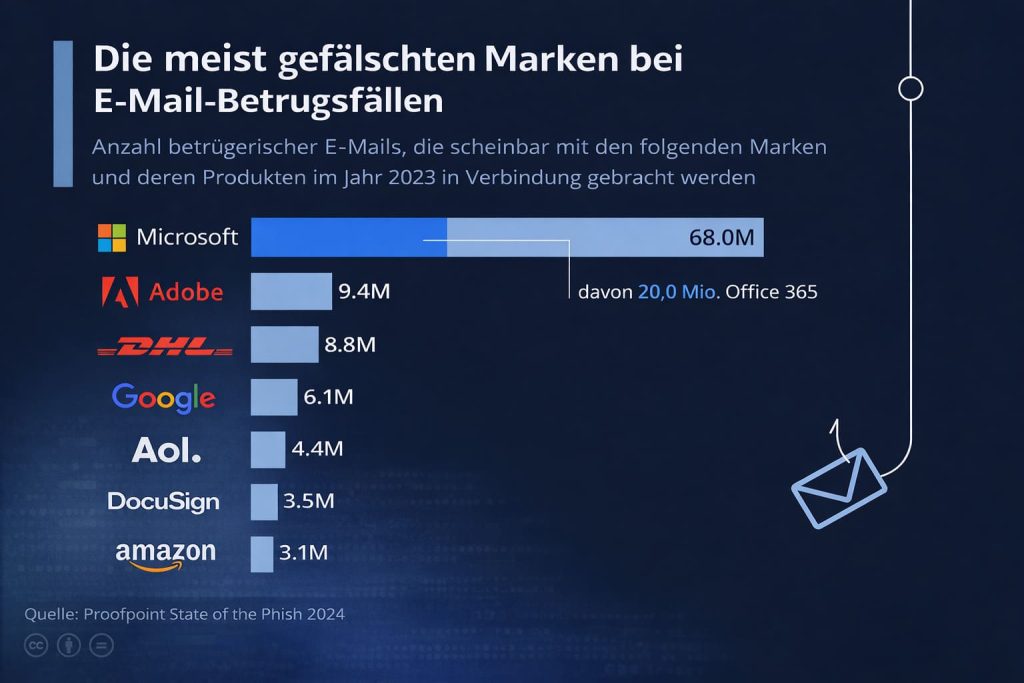 Quelle: statista.com
VMC erzeugt eine Asymmetrie. Angreifer können Inhalte, Tonalität und sogar den angezeigten Absendernamen kopieren. Sie sind jedoch nicht in der Lage, ein VMC-Zertifikat zu erhalten oder die Anzeige des Logos der echten Marke zu erzwingen, weil sie weder die Domain noch die Marke kontrollieren. Dadurch beginnen Nutzer, das Fehlen des Logos als Anomalie wahrzunehmen und nicht dessen Vorhandensein als etwas Außergewöhnliches. Das ist eine subtile, aber entscheidende kognitive Verschiebung. Statt Nutzer zu schulen, wie Phishing zu erkennen ist, beginnt die Infrastruktur, korrekte Entscheidungen automatisch zu unterstützen.
Wie beeinflusst VMC das Verhalten der Nutzer und nicht nur Kennzahlen?
VMC-Implementierungen werden sehr häufig anhand von Marketingkennzahlen bewertet: Open Rate, CTR, Engagement. Diese Kennzahlen verbessern sich zwar tatsächlich, sie bilden jedoch nicht das gesamte Ausmaß der Veränderung auf Empfängerseite ab. Nutzer lernen schrittweise ein neues Vertrauensmuster. Das Logo wird zu einem konstanten Bestandteil der Kommunikation einer Organisation, und sein Fehlen beginnt, Unsicherheit auszulösen. Wichtig ist, dass dieser Prozess ohne formale Schulungen und Awareness-Kampagnen stattfindet. Er ist das Ergebnis von Wiederholung und Konsequenz. Aus Sicherheitsperspektive ist das ein deutlich besser skalierbares Modell als klassische Nutzeraufklärung. Es verlangt weder technisches Wissen noch permanente Wachsamkeit. Es reicht aus, wenn Nutzer eine Abweichung zwischen dem erwarteten und dem tatsächlichen visuellen Signal erkennen.
Case Study: B2C-Finanzinstitut in der Europäischen Union.
Bei einem großen Finanzinstitut in der EU erreichte das Phishing-Problem ein operativ belastendes Niveau. Trotz korrekter SPF-, DKIM- und DMARC-Konfiguration meldeten Kunden regelmäßig verdächtige Nachrichten, die sich als Bankkommunikation ausgaben. Das SOC-Team war mit der Bearbeitung von Meldungen überlastet, von denen ein erheblicher Teil E-Mails betraf, die außerhalb der Infrastruktur der Organisation versendet wurden. Die Entscheidung zur Einführung von VMC wurde nach der vollständigen Migration auf eine DMARC-Policy reject getroffen. Das Projekt dauerte mehrere Monate und umfasste sowohl technische als auch rechtliche Teams.
Sechs Monate nach dem Start von BIMI mit VMC wurden mehrere wesentliche Veränderungen beobachtet:
- die Anzahl der Phishing-Meldungen sank deutlich, obwohl die globale Zahl von Phishing-Kampagnen stieg,
- Kunden meldeten Nachrichten ohne Logo häufiger als verdächtig,
- die Reaktionszeit des SOC-Teams verkürzte sich, weil Meldungen präziser wurden.
Der wichtigste Effekt war jedoch nicht der Rückgang der Incident-Zahlen, sondern eine Veränderung des Kundenverhaltens. Das Logo wurde für sie zum Referenzpunkt und nicht zum dekorativen Element.
Case Study: globales B2B-SaaS und systemische Kommunikation.
In einem global agierenden SaaS-Unternehmen wurde VMC nicht als Reaktion auf einen Vorfall eingeführt, sondern als Bestandteil einer „trust-by-design“-Strategie. Die Organisation versendete eine große Anzahl systemischer Mitteilungen: Sicherheitsbenachrichtigungen, Konfigurationsänderungen, Alerts zur Kontoaktivität. Zuvor wurden einige dieser Nachrichten ignoriert oder landeten in Ordnern wie „Andere“ oder „Spam“, weil Nutzer sie aus Vorsicht behandelten und Phishing befürchteten. Nach der Einführung von VMC wurde die Kommunikation als konsistenter und glaubwürdiger wahrgenommen.
Das Ergebnis war eine bessere Zustellbarkeit bei den wichtigsten Mailanbietern sowie eine höhere Interaktion mit systemischen Mitteilungen. Zudem sank die Zahl der False-Positive-Phishing-Meldungen, die durch die eigenen E-Mails der Organisation ausgelöst wurden.
VMC und Deliverability: indirekte, aber messbare Abhängigkeit.
Eine häufige Frage von E-Mail-Teams ist, ob VMC die Deliverability direkt beeinflusst. Die Antwort lautet: nicht direkt, aber systemisch. VMC verändert das Spam-Scoring nicht unmittelbar. Es ist kein Reputationssignal auf Protokollebene. Es beeinflusst jedoch zwei Faktoren, die indirekt auf die Zustellbarkeit wirken:
- Nutzerverhalten (Öffnen, Interaktionen, keine Spam-Meldungen),
- Konsistenz und Reife der E-Mail-Konfiguration (DMARC
reject).
Mailanbieter stützen ihre Algorithmen zunehmend auf verhaltensbasierte Signale. In diesem Kontext wird VMC zu einem Bestandteil eines Ökosystems, das positive Signale begünstigt, statt zu versuchen, sie künstlich zu erzeugen.
Compliance- und Due-Diligence-Aspekte.
In regulierten Organisationen beginnt VMC eine Rolle einzunehmen, die über Marketing und operative Sicherheit hinausgeht. Es wird zunehmend als Nachweis der Umsetzung von Best Practices in der elektronischen Kommunikation betrachtet. Aus Sicht von Normen wie ISO 27001 oder Anforderungen aus NIS2 ist VMC nicht verpflichtend. In Security-Audits und Due-Diligence-Prozessen wird es jedoch mitunter als Element genannt, das die Kontrolle über den Kommunikationskanal zu Kunden und Partnern stärkt. Entscheidend ist, dass VMC eine auditierbare Lösung ist. Sein Ausstellungsprozess umfasst eine formale rechtliche und technische Validierung, was in die Logik organisatorischer Kontrollen passt und nicht in die Logik einmaliger Konfigurationen.
Wo ergibt VMC keinen Sinn? Eine ehrliche Bewertung der Grenzen.
Nicht jede Organisation profitiert von der Einführung von VMC. In Umgebungen, in denen E-Mail kein zentraler Kommunikationskanal mit Endnutzern ist, können Kosten und Komplexität des Projekts den Nutzen übersteigen. VMC schützt nicht vor Phishing mit ähnlich aussehenden Domains und ersetzt nicht die Notwendigkeit, Brand Abuse zu überwachen. Es ersetzt auch keine Nutzeraufklärung oder andere Sicherheitsschichten. Sein Wert zeigt sich dort, wo:
- die Marke bekannt ist und Ziel von Imitationen ist,
- E-Mail ein kritischer operativer Kanal ist,
- die Organisation DMARC-Reife erreicht hat.
Die Diskussion über die Kosten von VMC wird oft von der reinen Zertifikatgebühr dominiert. Das ist ein Perspektivfehler. In der Praxis setzt sich der Aufwand für VMC aus mehreren Komponenten zusammen, wobei das Zertifikat häufig der wenig problematische Teil ist. Der größte Aufwand ist die organisatorische Reife, die erreicht werden muss, damit VMC überhaupt sinnvoll ist. Organisationen mit chaotischer E-Mail-Infrastruktur, unvollständigem DMARC und verteilten Versandquellen müssen zunächst in die Ordnung der Grundlagen investieren. Erst in diesem Kontext entstehen direkte Kosten:
- Gebühr für das VMC-Zertifikat (abhängig von CA und Laufzeit),
- juristische Arbeiten zur Validierung der Marke,
- Erstellung und Validierung des SVG-Tiny-PS-Logos,
- Monitoring und Pflege der BIMI-Konfiguration.
In reifen Organisationen ist dieser Aufwand planbar und im Verhältnis zu Security-Budgets relativ gering. In unreifen Organisationen kann VMC als Katalysator für ein größeres Ordnungsprojekt wirken, was als Investition zu betrachten ist und nicht als Nachteil der Technologie. Der Return on Investment von VMC lässt sich selten auf eine einzelne Kennzahl reduzieren. Sein Nutzen zeigt sich auf mehreren Ebenen gleichzeitig, von denen einige indirekt sind. Häufig beobachtete Wirkungsbereiche sind:
- Reduktion von Phishing-Meldungen und Entlastung von SOC-Teams,
- Rückgang von False Positives, die durch die eigene Kommunikation entstehen,
- Verbesserung des Nutzerverhaltens (Öffnungsraten, Reaktion auf Alerts),
- Stärkung der Domain-Reputation durch konsequentes DMARC
reject.
In B2C-Organisationen wird ROI häufig über geringere Incident- und Callcenter-Kosten berechnet. In B2B eher über eine höhere Wirksamkeit systemischer und onboardingbezogener Kommunikation. In beiden Fällen wirkt VMC als Verstärker bestehender Prozesse und nicht als magische Problemlösung.
VMC im Vergleich zu anderen Vertrauenssignalen.
Um VMC korrekt in der Sicherheitsarchitektur zu verorten, lohnt sich der Vergleich mit anderen bekannten Vertrauenssignalen. Jedes löst ein anderes Problem und wirkt auf einer anderen Ebene. Dieses Vergleichsbild ist am besten nicht als Wettbewerb zu verstehen, sondern als Komplementarität:
- SSL/TLS-Zertifikate, einschließlich EV, bauen Vertrauen in Verbindung und Domain im Web-Kontext auf,
- DMARC baut Vertrauen in die Domain im E-Mail-Kontext auf,
- VMC baut Vertrauen in die Marke im E-Mail-Kontext auf, auf Ebene der Benutzeroberfläche.
Der entscheidende Unterschied besteht darin, dass VMC als einziges technische, rechtliche und visuelle Validierung verbindet. Dadurch schließt es eine Lücke, die weder SSL-Zertifikate noch Anti-Spam-Mechanismen adressieren.
FAQ – Häufig gestellte Fragen zu VMC.
1. Erhöht VMC die kryptografische Sicherheit von E-Mail?
Nein. VMC verändert weder Algorithmen noch Protokolle. Es erhöht die operative Sicherheit durch verändertes Nutzerverhalten und die Begrenzung der Wirksamkeit von Brand-Impersonation-Phishing.
2. Kann VMC ohne eine DMARC-Policy reject eingeführt werden?
Nicht in der Praxis. Mailanbieter verlangen mindestens quarantine, und die volle BIMI-Wirksamkeit wird mit reject erreicht.
3. Funktioniert VMC für Subdomains?
Ja, aber jede sendende Domain muss von einer korrekten DMARC-Policy und Validierung abgedeckt sein. VMC wird nicht automatisch „vererbt“.
4. Kann ein VMC-Zertifikat mehrere Marken abdecken?
Nein. VMC wird für ein konkretes Markenzeichen und eine konkrete Domain ausgestellt.
5. Erfordert eine Logoänderung eine erneute Validierung?
Ja. Das Logo ist integraler Bestandteil des Zertifikats und jede Änderung erfordert einen neuen Prozess.
6. Wie lange dauert der Prozess zur Erlangung eines VMC?
Von mehreren Wochen bis zu mehreren Monaten, abhängig von DMARC-Readiness und Vollständigkeit der rechtlichen Unterlagen.
7. Beeinflusst VMC den Spam-Score?
Nicht direkt. Es wirkt indirekt über Nutzerverhalten und Stabilität der E-Mail-Konfiguration.
8. Schützt VMC vor Phishing mit ähnlich aussehenden Domains?
Nein. Es muss durch Brand-Abuse-Monitoring und Nutzeraufklärung ergänzt werden.
9. Ergibt VMC für kleine Unternehmen Sinn?
Nur dann, wenn die Marke bekannt ist und Ziel von Imitationen ist. Andernfalls bleibt DMARC die Priorität.
10. Ist VMC ein kurzfristiger Trend oder ein langfristiger Standard?
Alles deutet darauf hin, dass BIMI und VMC weiterentwickelt und ausgebaut werden, nicht zurückgezogen. Das ist eine Richtung, die zur wachsenden Rolle von Vertrauenssignalen auf UX-Seite passt.
BIMI- und VMC-Roadmap für 2025 bis 2027.
Die Entwicklung von VMC ist nicht abgeschlossen. Beobachtet man die Richtung bei den wichtigsten Mailbetreibern, lassen sich einige wahrscheinliche Trends skizzieren.
Kurzfristig (2025) ist zu erwarten:
- weitere Verschärfung der DMARC-Anforderungen,
- Ausweitung der BIMI-Unterstützung auf weitere Mail-Clients,
- bessere Integration von BIMI-Signalen in Reputationsalgorithmen.
Mittelfristig (2026-2027) sind realistisch:
- zusätzliche, markenbezogene Vertrauensattribute,
- stärkere Kopplung von VMC an Sicherheitswarnungen,
- Standardisierung auditbezogener Prozesse rund um E-Mail-Kommunikation.
In diesem Kontext erscheint VMC nicht als Endprodukt, sondern als Fundament für die weitere Evolution von Vertrauen in E-Mail.
VMC im Zero-Trust-Modell für E-Mail-Kommunikation.
Zunehmend wird darüber gesprochen, die Zero-Trust-Philosophie über Netzwerke und Anwendungen hinaus zu erweitern. E-Mail als Kanal, der viele Geschäftsprozesse initiiert, fügt sich natürlich in dieses Modell ein. VMC führt kein implizites Vertrauen ein. Im Gegenteil, es geht davon aus, dass Vertrauen explizit nachgewiesen werden muss und sein Fehlen ein Warnsignal ist. Das Logo ist kein Privileg. Es ist das Ergebnis der Erfüllung strenger Anforderungen. In diesem Sinne kann VMC als Zero Trust für die Nutzerwahrnehmung betrachtet werden. Verified Mark Certificate ist keine universelle Lösung, wird aber im richtigen Kontext zu einem außerordentlich wirksamen Bestandteil der Sicherheitsarchitektur. Den größten Nutzen bringt es dann, wenn:
- die Marke bekannt ist und realistisch Phishing ausgesetzt ist,
- E-Mail ein kritischer operativer Kanal ist,
- die Organisation DMARC-Reife erreicht hat,
- Sicherheit systemisch und nicht punktuell betrachtet wird.
In einem solchen Umfeld ist VMC kein „Add-on“ mehr. Es wird zum natürlichen Abschluss der Vertrauenskette, die Kryptografie, Infrastruktur, Recht und Nutzererlebnis zu einem konsistenten Entscheidungsmodell verbindet.
Haben Sie Fragen zu VMC? Wir laden Sie ein, Kontakt mit uns aufzunehmen.