Posts Tagged: Zertifikatsautomatisierung

ACME CaaS SSL

Sectigo ACME CaaS jetzt im Angebot von HEXSSL. Die Automatisierung von SSL/TLS-Zertifikaten gewinnt zunehmend an echter Bedeutung

Die Verwaltung von SSL/TLS-Zertifikaten ist seit langem nicht mehr nur eine einfache administrative Aufgabe. In vielen Organisationen ist sie heute Teil der täglichen operativen Verantwortung, die sich direkt auf die Verfügbarkeit von Diensten, die Sicherheit der Kommunikation, die Betriebskontinuität und das Risiko von Vorfällen infolge einer übersehenen Verlängerung auswirkt. Genau deshalb ergänzt Sectigo ACME CaaS […]
SSL Monitor

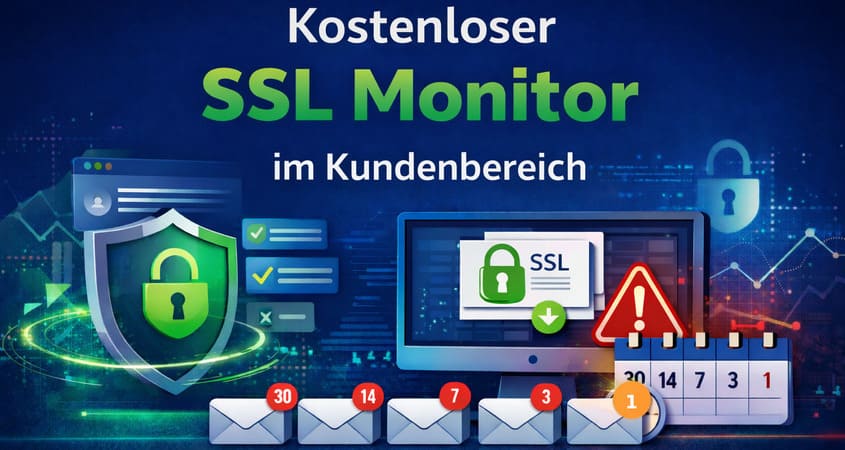
Kostenloser SSL Monitor im Kundenbereich: Noch wichtiger im Zeitalter kürzerer Zertifikatslaufzeiten

Bei HEXSSL entwickeln wir unsere Dienstleistungen kontinuierlich weiter, um unsere Kunden nicht nur beim Kauf und bei der Implementierung von SSL/TLS-Zertifikaten zu unterstützen, sondern auch bei deren laufender Verwaltung. Deshalb haben wir im Kundenbereich den kostenlosen Dienst SSL Monitor bereitgestellt. Er ermöglicht die Überwachung von Ablaufdaten von Zertifikaten und erinnert automatisch mit ausreichendem Vorlauf daran, […]

Cybersecurity 2026

Cybersecurity 2026: Eine Roadmap für intelligentes Vertrauen im Zeitalter von KI, PKI und Kryptografie

Das Jahr 2026 markiert einen grundlegenden Wendepunkt in der Entwicklung der Cybersicherheit und des digitalen Vertrauens. Betrachtet man die von DigiCert erstellten Prognosen, wird deutlich, wie traditionelle Prioritäten beim Schutz von Systemen und Daten zunehmend durch deutlich tiefgreifendere, strukturelle Herausforderungen und Chancen ersetzt werden. Die kommenden zwölf Monate werden eine Phase sein, in der Organisationen […]

PQC ACME

ACME 3.0 (2025): Zertifikatsautomatisierung im Zeitalter von Hybrid-TLS und Post-Quanten-Kryptografie

Die Automatisierung von Zertifikaten war über Jahre hinweg ein relativ stabiler und vorhersehbarer Bestandteil des TLS-Ökosystems. ACME – das ursprünglich von Let’s Encrypt eingeführte Protokoll – wurde zum De-facto-Standard für automatische Verlängerungen und die Ausstellung von Zertifikaten. Seine Architektur basierte auf einem einfachen Modell: Schlüsselgenerierung, CSR-Erstellung, Domainvalidierung, Zertifikatabruf. Im Jahr 2025 reicht dieses Modell nicht […]

PQC-Ready TLS SSL

PQC-Ready TLS (2025): Praxisleitfaden für die Migration zur Post-Quantum-Kryptografie

In den letzten zehn Jahren verlief die Entwicklung der Netzwerkkryptografie eher evolutionär. Wir aktualisierten OpenSSL-Bibliotheken, ersetzten SHA-1 durch SHA-256, erhöhten RSA-Schlüssellängen – aber all dies blieb innerhalb eines bekannten Sicherheitsmodells. Im Jahr 2025 stehen wir zum ersten Mal seit über 20 Jahren vor einer Veränderung, die keine Evolution ist. Es ist ein Reset der TLS-Architektur.

SSL

Globale Änderung: Die maximale Gültigkeitsdauer von SSL/TLS-Zertifikaten wurde auf 47 Tage verkürzt.

CA/Browser Forum (Forum der Browserhersteller und Zertifizierungsstellen) hat offiziell eine radikale Verkürzung der maximalen Gültigkeitsdauer öffentlicher SSL/TLS-Zertifikate auf lediglich 47 Tage beschlossen. Diese Entscheidung bedeutet eine weltweite Richtlinienänderung für alle großen Zertifikatanbieter – von kommerziellen Zertifizierungsstellen wie DigiCert, Sectigo, Entrust oder GlobalSign bis hin zu Non-Profit-Organisationen wie Let’s Encrypt. Die Initiative zur Verkürzung der Zertifikatsgültigkeit […]