Posts Tagged: PKI

PQC DoD

US-Verteidigungsministerium beschleunigt die Migration zu quantenresistenten Kryptografiestandards

Die Entwicklung von Quantencomputern ist keine akademische Kuriosität mehr. Für öffentliche Verwaltungen, das Militär und Organisationen mit Verantwortung für die nationale Sicherheit stellt sie heute einen konkreten strategischen Risikofaktor dar, der einen grundlegenden Wandel im Umgang mit Kryptografie erzwingt. Die jüngsten Maßnahmen des Department of Defense (Department of War) bestätigen, dass die Ära von Algorithmen, […]
Sectigo Public Root CA

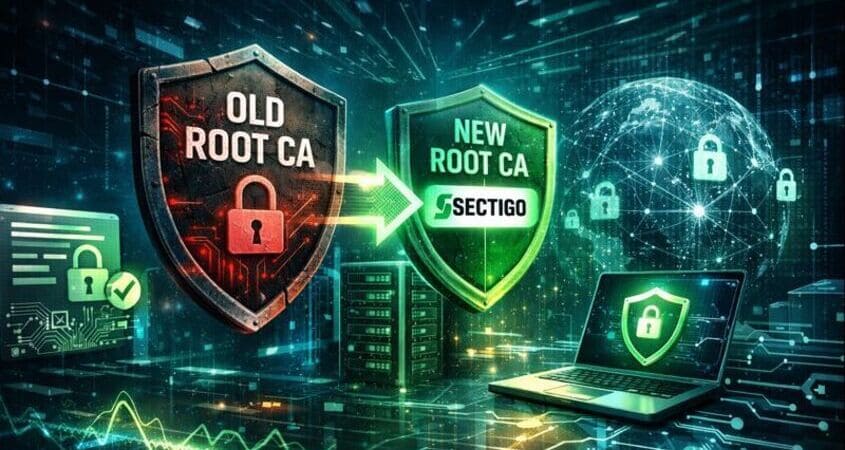
Migration der Sectigo Public Root CAs – Was Sie 2025 und 2026 wissen müssen?

Im Jahr 2025 hat Sectigo einen der wichtigsten infrastrukturellen Prozesse innerhalb seines PKI-Ökosystems eingeleitet, nämlich die Migration der Zertifikatsausstellung auf neue, eigene Public Root Certification Authorities. Diese Änderung betrifft alle wesentlichen Produktlinien, darunter SSL/TLS-Zertifikate (DV, OV, EV) sowie S/MIME, und hat direkten Einfluss darauf, wie Vertrauensketten in Browsern, Betriebssystemen und Serverumgebungen aufgebaut werden.

PQC-Ready TLS SSL

PQC-Ready TLS (2025): Praxisleitfaden für die Migration zur Post-Quantum-Kryptografie

In den letzten zehn Jahren verlief die Entwicklung der Netzwerkkryptografie eher evolutionär. Wir aktualisierten OpenSSL-Bibliotheken, ersetzten SHA-1 durch SHA-256, erhöhten RSA-Schlüssellängen – aber all dies blieb innerhalb eines bekannten Sicherheitsmodells. Im Jahr 2025 stehen wir zum ersten Mal seit über 20 Jahren vor einer Veränderung, die keine Evolution ist. Es ist ein Reset der TLS-Architektur.

NIS2 SSL

NIS2 und Kryptografie: Wie bereitet man das Unternehmen auf die neuen Anforderungen in TLS und Zertifikaten vor?

NIS2 ist eine Richtlinie, die in vielen Organisationen vor allem als eine prozedurale Anforderung wahrgenommen wurde: Richtlinien, Register, Klassifikationen, Audits. Doch ihre tatsächliche Wirkung ist deutlich tiefgreifender – erst auf der Ebene der Kryptografie beginnt echte Compliance. Genau hier erwartet die Richtlinie den Nachweis, dass die Organisation moderne Bedrohungen versteht und in der Lage ist, […]

CSR Hardening

CSR Hardening 2025: Neue Sicherheitsstandards und die Zukunft von Certificate Signing Requests

In den letzten Jahren hat sich die Art und Weise, wie wir CSR (Certificate Signing Request) erzeugen, grundlegend verändert. Noch vor einigen Jahren war ein CSR eines der unproblematischsten Elemente des Zertifikatausstellungsprozesses – eine einfache Textdatei, in der man die Domain und optional Unternehmensdaten eingeben, einen Schlüssel generieren musste – und das war’s. Heute, im […]

SSL/TLS

SSL/TLS-Vertrauenskette in der Praxis – wie die Zertifikatsvalidierung wirklich funktioniert

Von uns: Mit diesem Artikel beginnen wir eine neue Publikationsreihe auf unserer Website: HEXSSL Insight. Dabei handelt es sich um ausführliche Fachbeiträge, die unser Wissen durch zahlreiche praxisnahe Beispiele ergänzen. Wir hoffen, dass die darin enthaltenen Informationen helfen, alle Aspekte der Online-Sicherheit besser zu verstehen. Jede sichere HTTPS-Sitzung beginnt mit einer grundlegenden Frage: Kann man […]