Posts Tagged: cybersicherheit

Himalaya OpenClaw

Himalaya-Funktion in OpenClaw: Wie stellt die „Nutzbarkeit“ von AI die Standards von TLS und DMARC infrage?

In der Welt der Cybersicherheit sind die gefährlichsten Bedrohungen nicht mehr ausschließlich Exploits, sondern Fehler im Vertrauensmodell. Die Funktion Himalaya, eingeführt in das OpenClaw-Framework, ist eines der ersten realen Beispiele für diesen Wandel. Was in der Dokumentation als Verbesserung der E-Mail-Verarbeitung erscheint, definiert in der Praxis einen neuen Risikovektor: die Nutzung „legitimer“ AI-Funktionen für Operationen […]
HEXSSL-CLI

HEXSSL-CLI 0.2.0: von HSTS zu einem praxisorientierten Trust-Toolkit für Administratoren und DevOps

Über lange Zeit wurde die Diskussion über die Sicherheit von Domains und Webdiensten auf einige Schlagworte vereinfacht: SSL-Zertifikat, HSTS, HTTPS-Weiterleitung, eventuell Preload-Analyse. In der Praxis weiß jedoch jeder, der Produktionsumgebungen betreibt, dass der tatsächliche „Vertrauenszustand“ einer Domain oder eines Dienstes deutlich umfassender ist. Es geht nicht nur um das Zertifikat selbst, sondern auch um dessen […]

AI

AI Modelle rücken näher an kritische Aufgaben. Der neue Anthropic Bericht zeigt, wo das Risiko wirklich wächst

Noch vor kurzer Zeit war die Diskussion über die Sicherheit fortgeschrittener AI Modelle für viele Organisationen in erster Linie eine theoretische Debatte. Man sprach über Alignment, Modellkontrolle, potenziellen Missbrauch und langfristige Bedrohungen, doch in der Praxis behandelten viele Unternehmen diesen Bereich eher als Forschungsthema denn als reales operatives Problem. Der neueste Bericht von Anthropic über […]

Safer Internet Day 2026

Safer Internet Day 2026 – Von Nutzerbewusstsein zur Architektur des digitalen Vertrauens

Am 10. Februar 2026 begehen wir den Safer Internet Day (Safer Internet Day), eine Initiative, die seit Jahren daran erinnert, dass Sicherheit im Internet keine einmalige Maßnahme ist, sondern ein fortlaufender Prozess, der Technologie, Verfahren und menschliche Entscheidungen umfasst. Im Jahr 2026 gewinnt diese Botschaft besondere Bedeutung. Das Internet ist heute eine kritische Infrastruktur für […]

Vishing 2026

Vishing im Jahr 2026. Die Stimme als Angriffsvektor auf Vertrauen

In einer Welt, in der Netzwerkkommunikation verschlüsselt ist, Identitäten durch Multi Faktor Authentifizierung geschützt werden und der Systemzugang nach Zero Trust Prinzipien gestaltet ist, bleibt einer der wirksamsten Angriffsvektoren weiterhin bestehen … das Telefongespräch. Vishing, also Betrug auf Basis sprachgestützter Social Engineering Methoden, ist mit der Weiterentwicklung der Cybersicherheit nicht verschwunden, sondern zu einem ihrer […]

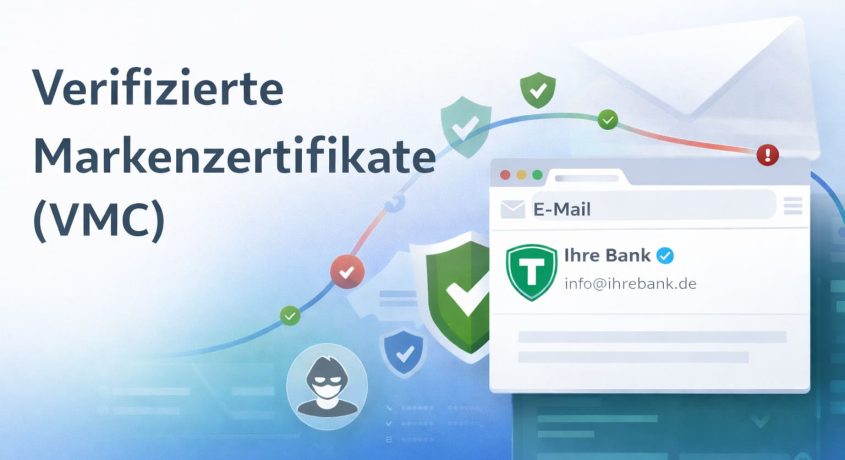
VMC

Verified Mark Certificate (VMC) – Die visuelle Vertrauensebene in modernen E-Mail-Sicherheitsarchitekturen

Aus technischer Sicht gehört E-Mail heute zu den am besten abgesicherten Protokollen der Anwendungsschicht. TLS-Transportverschlüsselung ist Standard, DKIM-Signaturen sind weit verbreitet, und DMARC ermöglicht die tatsächliche Durchsetzung einer Domain-Identitätsrichtlinie. Trotzdem bleiben die Incident-Statistiken unerbittlich – ausgerechnet E-Mail ist weiterhin für die größte Zahl erfolgreicher Phishing-Angriffe und sicherheitsrelevanter Vorfälle verantwortlich, die aus menschlichen Fehlern resultieren.

Weihnachten 2025

Weihnachtsgrüße

Sehr geehrte Kundinnen und Kunden, sehr geehrte Partner, anlässlich der Weihnachtszeit möchten wir uns herzlich für das Vertrauen bedanken, das Sie HEXSSL jeden Tag entgegenbringen. In einer Welt, in der digitale Sicherheit, Datenintegrität und die Stabilität von Infrastrukturen von zentraler Bedeutung sind, gewinnt eine auf Vertrauen basierende Zusammenarbeit einen besonderen Wert. Wir wünschen Ihnen ruhige […]

NIS2 SSL

NIS2 und Kryptografie: Wie bereitet man das Unternehmen auf die neuen Anforderungen in TLS und Zertifikaten vor?

NIS2 ist eine Richtlinie, die in vielen Organisationen vor allem als eine prozedurale Anforderung wahrgenommen wurde: Richtlinien, Register, Klassifikationen, Audits. Doch ihre tatsächliche Wirkung ist deutlich tiefgreifender – erst auf der Ebene der Kryptografie beginnt echte Compliance. Genau hier erwartet die Richtlinie den Nachweis, dass die Organisation moderne Bedrohungen versteht und in der Lage ist, […]

CSR Hardening

CSR Hardening 2025: Neue Sicherheitsstandards und die Zukunft von Certificate Signing Requests

In den letzten Jahren hat sich die Art und Weise, wie wir CSR (Certificate Signing Request) erzeugen, grundlegend verändert. Noch vor einigen Jahren war ein CSR eines der unproblematischsten Elemente des Zertifikatausstellungsprozesses – eine einfache Textdatei, in der man die Domain und optional Unternehmensdaten eingeben, einen Schlüssel generieren musste – und das war’s. Heute, im […]

Oktober Sicherheit

Oktober – Monat der Cybersicherheit mit HEXSSL: Zusammenfassung und Schlüsselerkenntnisse für 2025

Mit dem Ende des Oktobers, der weltweit als Cybersecurity Awareness Month gefeiert wird, fasst HEXSSL seine Initiativen zur Förderung der Cybersicherheit und digitalen Resilienz zusammen. Das Jahr 2025 zeigt deutlich, dass Online-Sicherheit längst nicht mehr nur Aufgabe der IT-Abteilungen ist – sie ist zu einem festen Bestandteil der Geschäftsstrategie jeder Organisation geworden, unabhängig von ihrer […]