Posts Tagged: phishing

Safer Internet Day 2026

Safer Internet Day 2026 – Von Nutzerbewusstsein zur Architektur des digitalen Vertrauens

Am 10. Februar 2026 begehen wir den Safer Internet Day (Safer Internet Day), eine Initiative, die seit Jahren daran erinnert, dass Sicherheit im Internet keine einmalige Maßnahme ist, sondern ein fortlaufender Prozess, der Technologie, Verfahren und menschliche Entscheidungen umfasst. Im Jahr 2026 gewinnt diese Botschaft besondere Bedeutung. Das Internet ist heute eine kritische Infrastruktur für […]
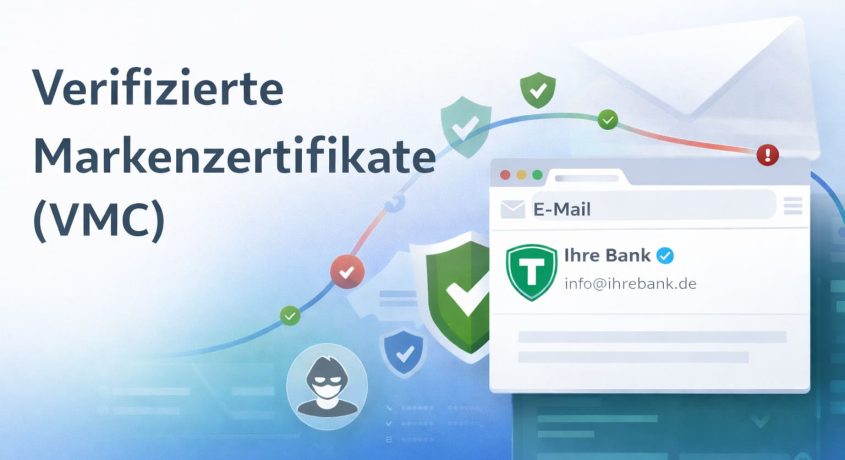
VMC

Verified Mark Certificate (VMC) – Die visuelle Vertrauensebene in modernen E-Mail-Sicherheitsarchitekturen

Aus technischer Sicht gehört E-Mail heute zu den am besten abgesicherten Protokollen der Anwendungsschicht. TLS-Transportverschlüsselung ist Standard, DKIM-Signaturen sind weit verbreitet, und DMARC ermöglicht die tatsächliche Durchsetzung einer Domain-Identitätsrichtlinie. Trotzdem bleiben die Incident-Statistiken unerbittlich – ausgerechnet E-Mail ist weiterhin für die größte Zahl erfolgreicher Phishing-Angriffe und sicherheitsrelevanter Vorfälle verantwortlich, die aus menschlichen Fehlern resultieren.

S/MIME E-mail

E-Mail-Sicherheit für Unternehmen: S/MIME, DKIM, DMARC und die Folgen fehlender Schutzmechanismen in der Praxis

E-Mail ist seit Jahren gleichzeitig der älteste und am stärksten gefährdete Kommunikationskanal im geschäftlichen Umfeld. Das SMTP-Protokoll entstand in einer Zeit, in der das Internet von Vertrauen zwischen Absender und Empfänger ausging. Die heutige Realität ist anders. Cyberkriminelle nutzen Nachrichten für Kontoübernahmen, Zahlungsbetrug, Datendiebstahl und Manipulation von Mitarbeitern. Laut vielen Analysen beginnen über 90 Prozent […]

Oktober Sicherheit

Oktober – Monat der Cybersicherheit mit HEXSSL: Zusammenfassung und Schlüsselerkenntnisse für 2025

Mit dem Ende des Oktobers, der weltweit als Cybersecurity Awareness Month gefeiert wird, fasst HEXSSL seine Initiativen zur Förderung der Cybersicherheit und digitalen Resilienz zusammen. Das Jahr 2025 zeigt deutlich, dass Online-Sicherheit längst nicht mehr nur Aufgabe der IT-Abteilungen ist – sie ist zu einem festen Bestandteil der Geschäftsstrategie jeder Organisation geworden, unabhängig von ihrer […]

vollständiges Sicherheitsökosystem mit HEXSSL

Von SSL-Zertifikaten zum vollständigen Schutz – Wie man ein umfassendes Online-Sicherheitsökosystem aufbaut

Im Zeitalter zunehmender Cyberangriffe, Ransomware und Phishing reichen einzelne Sicherheitslösungen nicht mehr aus. Das SSL/TLS-Zertifikat ist heute der Ausgangspunkt – nicht das Ziel an sich. Um eine Website, Benutzerdaten und den Ruf einer Marke effektiv zu schützen, ist es notwendig, ein kohärentes Online-Sicherheitsökosystem zu schaffen, das Verschlüsselung, Vertrauensüberprüfung, Malware-Schutz und Wiederherstellungsplanung umfasst.

Cyberhygene

Cyberhygiene der Mitarbeiter – Wie man das Team schult, um Phishing-Angriffe zu vermeiden

In der Ära fortschrittlicher Automatisierung und Datenverschlüsselung ist es nicht die Technologie, sondern der Mensch, der das schwächste Glied in der Sicherheitskette bleibt. Laut Berichten von ENISA und IBM Cybersecurity beginnen über 82 % aller erfolgreichen Angriffe mit einem menschlichen Fehler – meist durch das Anklicken eines schädlichen Links, das Öffnen eines Anhangs oder die […]

cybersicherheits

Oktober ist der Monat der Cybersicherheit – Warum ist das wichtig für Ihr Unternehmen?

Cybersicherheit ist seit langem nicht mehr nur eine technische Frage, sondern hat sich zu einem strategischen Element für den Betrieb jeder Organisation entwickelt – unabhängig von Größe oder Branche. Die zunehmende Zahl von Angriffen, immer raffiniertere Techniken von Cyberkriminellen sowie die globale Digitalisierung machen die Widerstandsfähigkeit gegen Cyberbedrohungen zu einem der Schlüsselfaktoren für Wettbewerbsvorteile.

Cyber Security

Digitale sicherheit und bildung

Cyberkriminalität ist derzeit ein zunehmend ernstes Problem, das Computer- und Smartphone-Nutzer weltweit betrifft. Kriminelle versuchen auf verschiedene Weise, Daten von Computern zu stehlen oder sich Zugang zu geschützten Netzwerken zu verschaffen, und sehr oft dienen ihnen ahnungslose Nutzer unbewusst als Helfer. Wie unschöne Statistiken zeigen, beruhte der überwiegende Teil aller erfolgreichen Angriffe auf menschlichen Fehlern […]

SSL

Ist das Schloss-Symbol eine Garantie für eine sichere Website?

In der heutigen Zeit sind immer mehr Menschen darüber im Bilde, was ein SSL-Zertifikat ist. Nicht jeder jedoch verfügt über ausreichende Kenntnisse in Bezug auf Cyberangriffe. Die überwiegende Mehrheit durchschnittlicher Internetnutzer achtet auf das Vorhandensein des Schloss-Symbols in der Adressleiste. Wenn es vorhanden ist, gilt die Seite als sicher. Ist das aber immer der Fall? […]